Cyberatak na Urząd Miejski w Darłowie. Nieuprawniony dostęp do informacji petentów
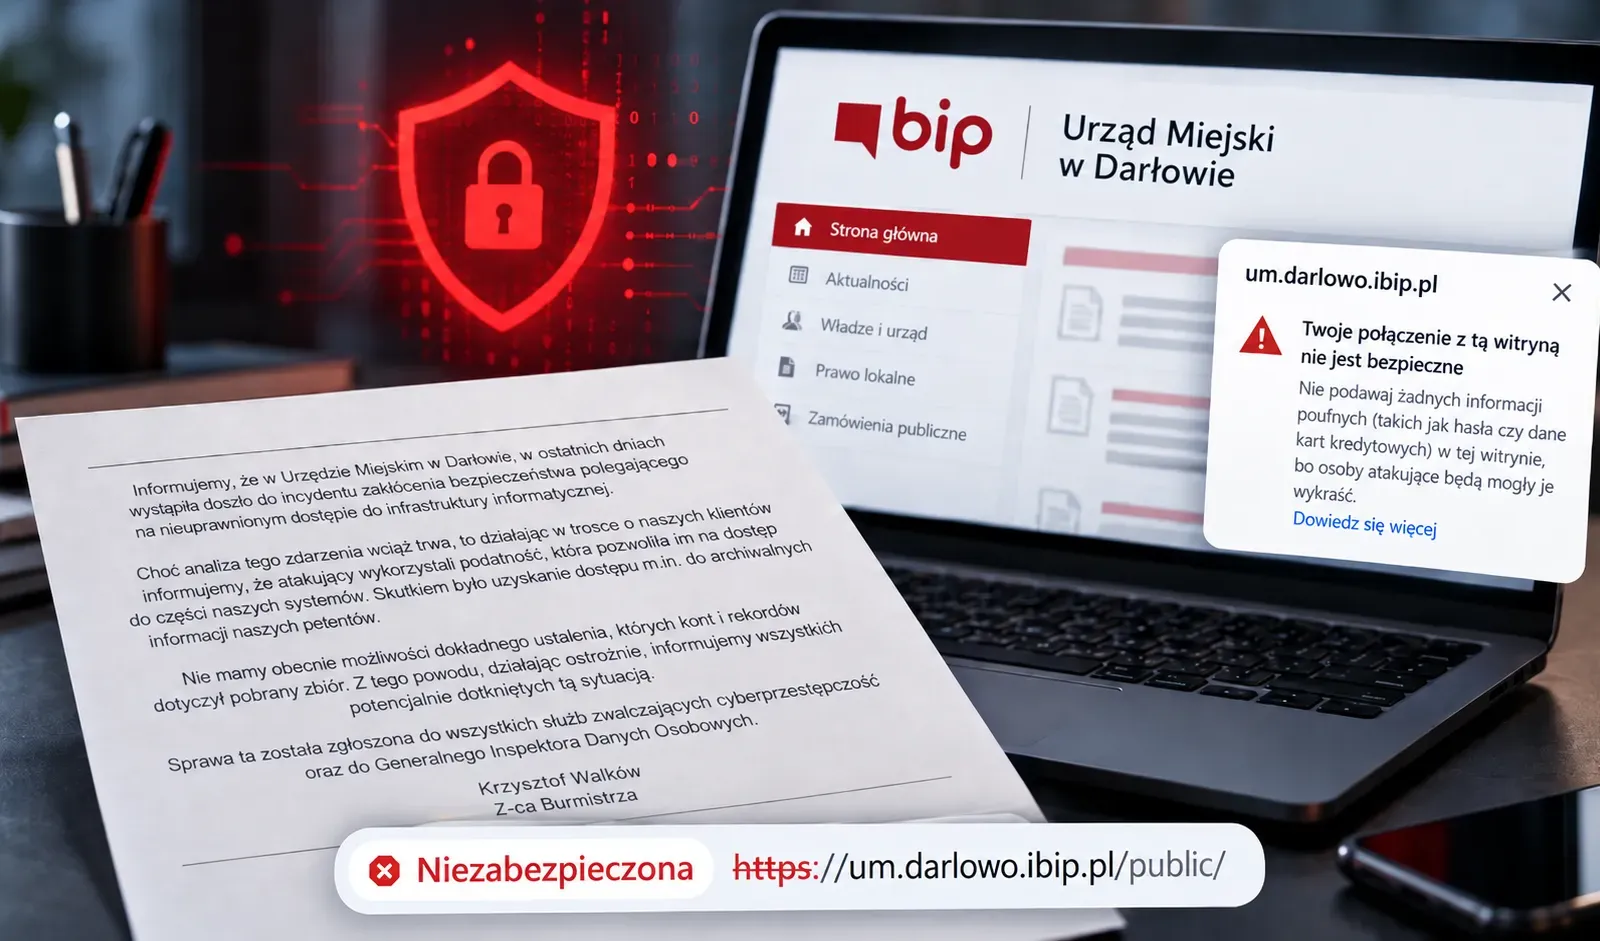
Urząd Miejski w Darłowie poinformował o incydencie cyberbezpieczeństwa, do którego doszło w ostatnich dniach września 2026 roku. Osoby nieuprawnione uzyskały dostęp do części systemów informatycznych, w tym do archiwalnych informacji petentów. Urząd przyznaje, że nie jest obecnie w stanie dokładnie określić, jakich kont i danych dotyczył incydent.
Atakujący wykorzystali podatność systemów
Na początku października na stronie Biuletynu Informacji Publicznej Urzędu Miejskiego w Darłowie opublikowano oficjalny komunikat podpisany przez zastępcę burmistrza Krzysztofa Walkowa.
Z przekazanych informacji wynika, że atakujący wykorzystali podatność, która umożliwiła im nieuprawniony dostęp do części infrastruktury informatycznej urzędu.
Skutkiem było uzyskanie dostępu między innymi do archiwalnych informacji petentów.
Jak podkreślono w komunikacie, analiza zdarzenia nadal trwa, a dokładny zakres naruszenia nie został jeszcze ustalony.
„Nie mamy obecnie możliwości dokładnego ustalenia, których kont i rekordów dotyczył pobrany zbiór” – poinformował urząd.
Z tego powodu zdecydowano się na poinformowanie wszystkich osób potencjalnie dotkniętych incydentem.
Zgodnie z oficjalnym komunikatem sprawa została zgłoszona służbom zajmującym się zwalczaniem cyberprzestępczości oraz organowi właściwemu w sprawach ochrony danych osobowych.
Bezpieczeństwo strony BIP
W kontekście informacji o cyberataku warto również przypomnieć, że już 11 czerwca 2026 roku Moje Darłowo informowało, że przeglądarka internetowa oznaczała stronę BIP jako „Niezabezpieczona”. Użytkownikom wyświetlało się ostrzeżenie informujące o braku bezpiecznego połączenia z witryną.
Szyfrowane połączenie HTTPS jest obecnie powszechnym standardem bezpieczeństwa stron internetowych, w tym serwisów administracji publicznej.
13 października ponownie sprawdziliśmy stronę BIP Urzędu Miejskiego w Darłowie. Ostrzeżenie „Niezabezpieczona” nadal było widoczne.
Należy pamiętać, że bezpieczne szyfrowanie nie jest jedynym sposobem zabezpieczania stron internetowych, ale na pewno jednym z najbardziej podstawowych.
Warto przy tym zaznaczyć, że wcześniejsze zastrzeżenia dotyczące zabezpieczeń strony BIP oraz obecny incydent informatyczny nie muszą pozostawać ze sobą w bezpośrednim związku.